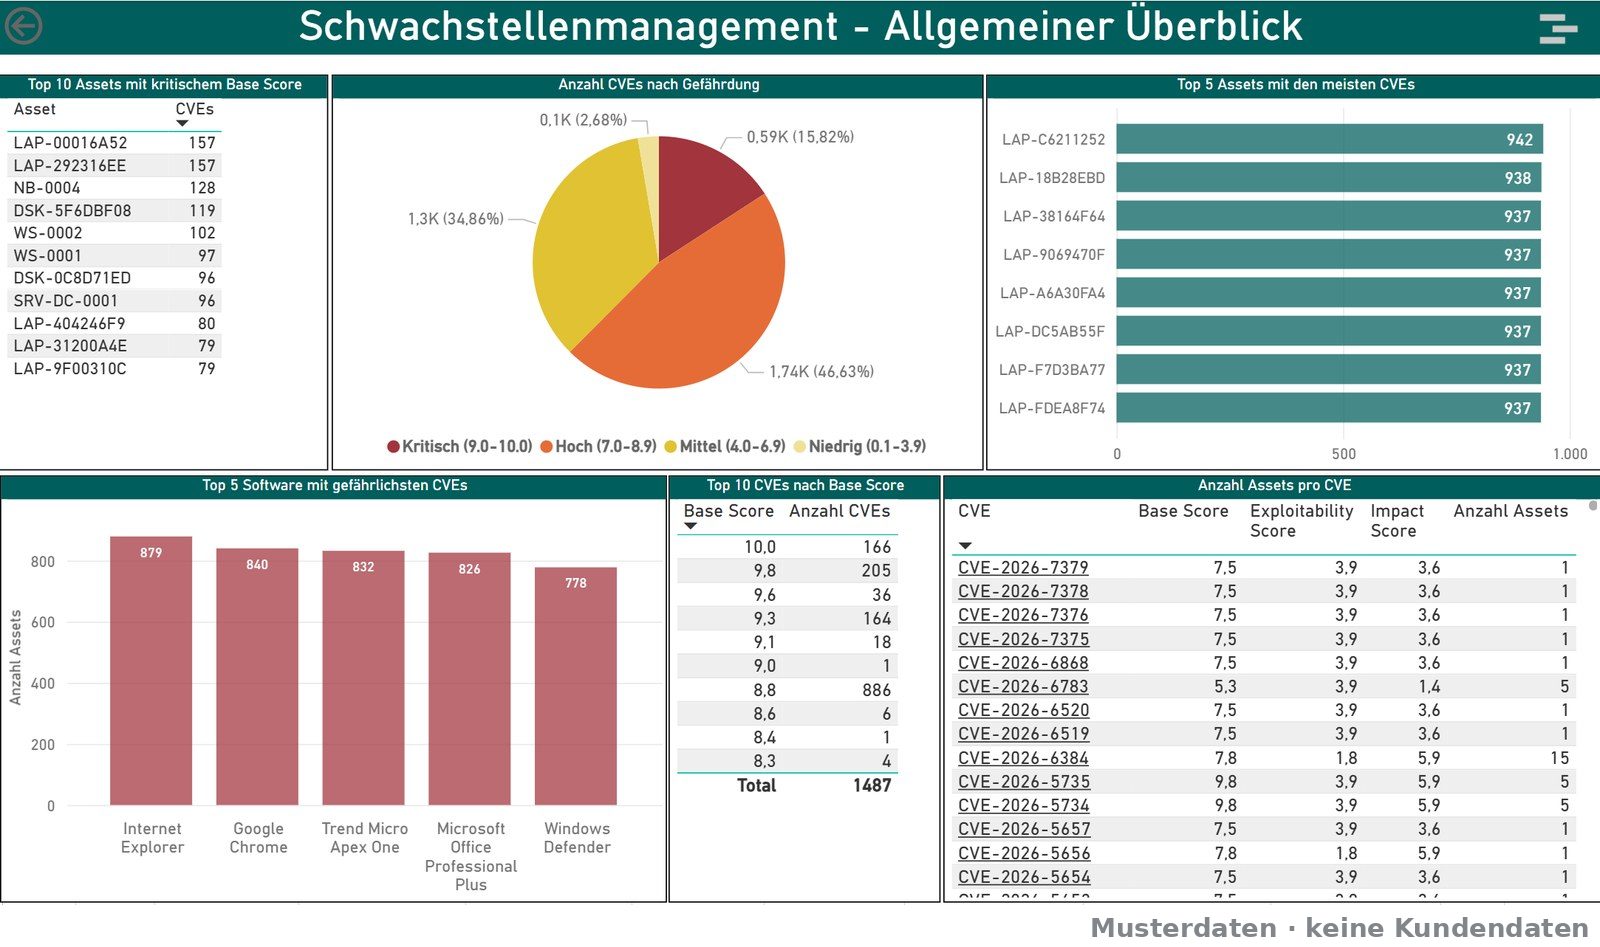
Advisory Integrated nutzt das Inventar der Deskcenter Management Suite und gleicht die erfassten Softwareprodukte und Versionen mit Informationen aus der National Vulnerability Database (NVD) ab. Die enthaltenen Power-BI-Dashboards zeigen bekannte CVEs nach Schweregrad, potenziell betroffene Geräte und Softwareprodukte sowie die Entwicklung der erfassten Schwachstellenlage über die Zeit.
Funktionen
- Erkennen: bekannte CVEs den inventarisierten Produkten und Versionen zuordnen, auf Grundlage der NVD.
- Bewerten: CVSS Base, Exploitability und Impact Score auswerten.
- Priorisieren: besonders betroffene Geräte und Softwareprodukte identifizieren.
- Nachweisen: Dashboards und Verläufe für Sicherheitsberichte und Dokumentation nutzen.
- Software-Lebenszyklus: Produkte ohne Hersteller-Support und veraltete Versionen sichtbar machen.
Behebung über die Deskcenter Management Suite
Advisory Integrated erkennt und bewertet. Die Behebung erfolgt separat über Softwareverteilung und Patchmanagement der Deskcenter Management Suite, nicht über einen Patch-Knopf in Advisory. Welche Schritte Sie dort umsetzen können, hängt von den lizenzierten Modulen der Suite ab.
Gut zu wissen
Advisory ist kein aktiver Netzwerk- oder Anwendungsscanner; die Zuordnung beruht auf den Inventardaten. Die Auswertungen können Risikomanagement und Dokumentation im Zusammenhang mit NIS2, KRITIS, DORA und ISO/IEC 27001 unterstützen, ersetzen aber kein ISMS und keine weiteren erforderlichen Sicherheitsmaßnahmen.
Sie nutzen ein Inventarsystem eines anderen Herstellers? mosaic Advisory Connect →